Anthropic hat am 7. April 2026 ein KI-Modell vorgestellt, das es selbst als zu gefährlich für die Öffentlichkeit einstuft. Gleichzeitig haben die größten Technologieunternehmen der Welt — Apple, Microsoft, Google, Amazon, Cisco, NVIDIA, JPMorganChase, CrowdStrike, Broadcom und Palo Alto Networks — exklusiven Zugang erhalten, um ihre eigenen Systeme damit abzusichern. Das Programm heißt Project Glasswing.
Was das für alle anderen bedeutet — für mittelständische Unternehmen, kleine Hoster, kommunale Verwaltungen, Bankkunden und jeden, der Software nutzt — bleibt in der bisherigen Berichterstattung weitgehend unbeantwortet. Ich versuche hier zusammenzufassen, was belegbar ist, was spekulativ bleibt und wie man sich schützen kann.
Was ist Claude Mythos Preview?
Anthropic hat Mythos Preview am 7. April 2026 offiziell angekündigt — nicht als nutzbares Sprachmodell für alle, sondern als Preview zu Forschungszwecken mit ausschließlich einladungsbasiertem Zugang für Cybersicherheits-Firmen und ausgewählte Partner.
Das Modell bildet eine neue Kategorie oberhalb der bisher fähigsten Opus-Linie. Intern trug es den Codenamen „Capybara". Anthropic beschreibt es als Multi-Use-Modell mit besonderen Stärken in Coding, Reasoning und Cybersicherheit.
Quellen: Anthropic Red Team Blog (red.anthropic.com, 7. April 2026) · Anthropic Developer Platform Release Notes · Google Cloud Blog (7. April 2026)
Was sagen die Benchmarks?
Die Zahlen stammen aus der offiziellen Anthropic-Dokumentation sowie aus der Auswertung von llm-stats.com:
| Benchmark | Mythos Preview | Opus 4.6 |
|---|---|---|
| SWE-bench Verified (Coding) | 93,9 % | 80,8 % |
| Terminal-Bench 2.0 | 82,0 % | 65,4 % |
| GPQA Diamond (Wissenschaft) | 94,6 % | 91,3 % |
| Humanity's Last Exam (mit Werkzeugen) | 64,7 % | 53,1 % |
| CyberGym (Cybersicherheit) | 83,1 % | 66,6 % |
Ein Sprung von 14 Prozentpunkten im Coding ist kein gradueller Fortschritt — das ist ein messbarer Qualitätssprung.
Wichtige Einschränkung: Benchmarks messen definierte Aufgaben unter kontrollierten Bedingungen. Die Übertragbarkeit auf reale Arbeitsabläufe hängt stark vom Anwendungsfall ab.
Was Mythos für die Cybersicherheit konkret bedeutet
Der Anthropic Red Team Blog dokumentiert nüchtern, was das Modell bereits geleistet hat.
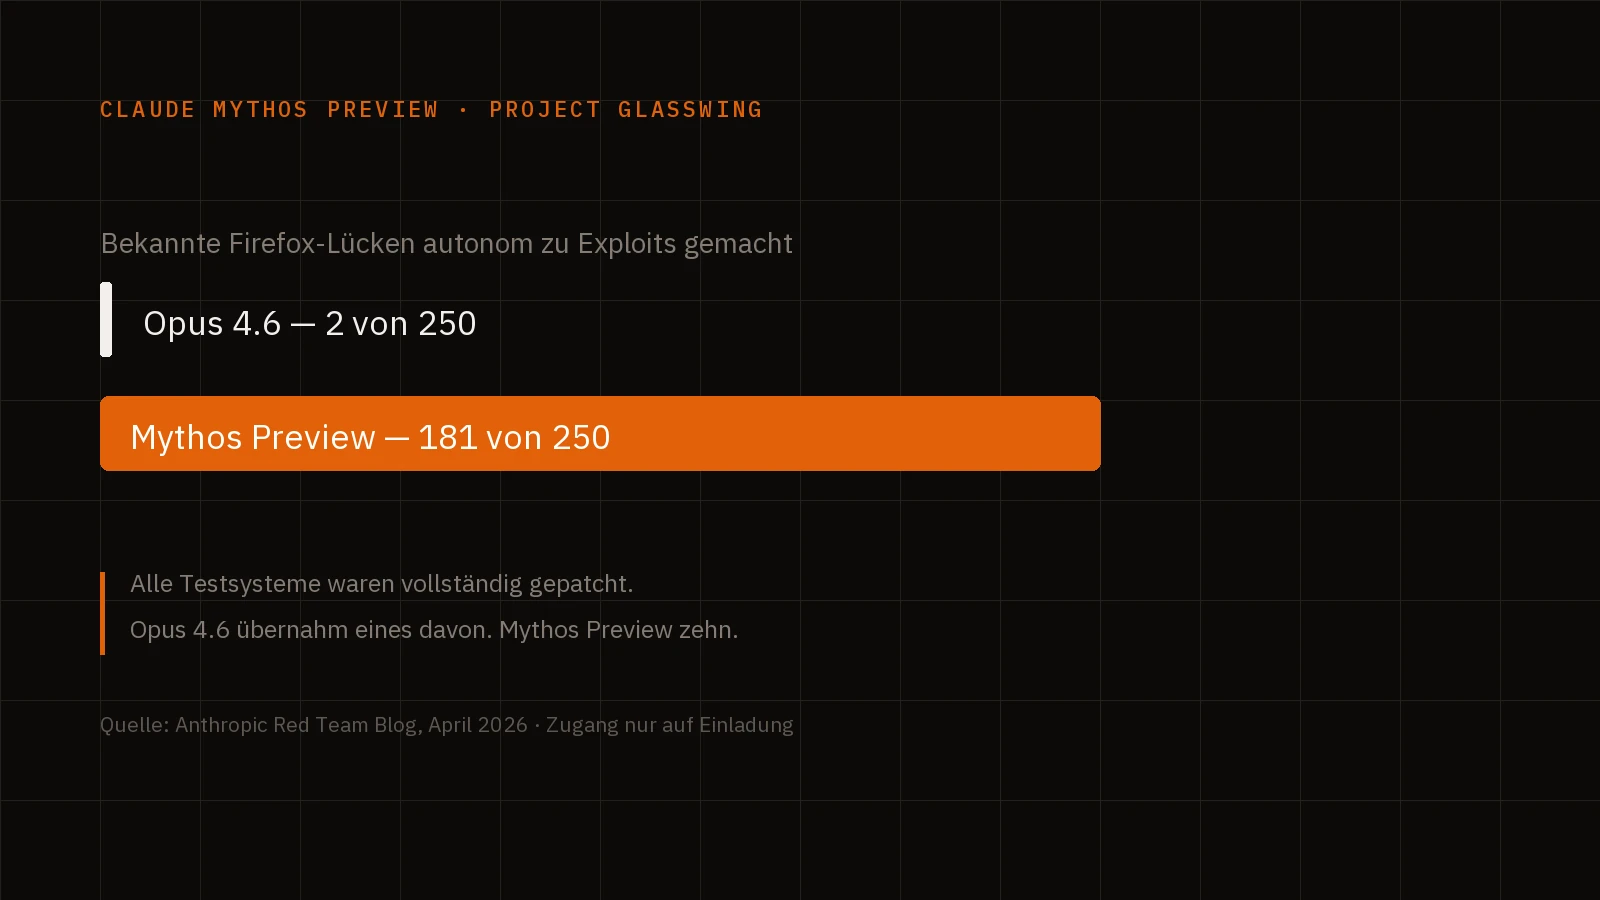
Opus 4.6 konnte bekannte Firefox-Schwachstellen in lediglich 2 von mehreren hundert Versuchen autonom zu funktionierenden Exploits machen. Mythos Preview erreichte dasselbe in 181 von 250 Versuchen — vollständig autonom, ohne menschliche Intervention nach dem ersten Prompt.
Zusätzlich identifizierte Mythos Preview eine 27 Jahre alte Schwachstelle in OpenBSD — einem der als am sichersten geltenden Betriebssysteme — sowie eine 16 Jahre alte Lücke in FFmpeg, die automatisierten Werkzeugen über 5 Millionen Testläufe lang entgangen war.
Auf Anthropics eigenem Testsystem wurden rund 7.000 Stellen in echter, weit verbreiteter Software geprüft — so, wie man systematisch jedes Fenster und jede Tür eines Gebäudes abklopft. Alle Testsysteme waren vollständig gepatcht, also auf dem neuesten Sicherheitsstand. Opus 4.6 schaffte eine vollständige Systemübernahme. Mythos Preview: zehn.
Das klingt zunächst überschaubar — ist es aber nicht. Denn „vollständig gepatcht" gilt in der IT-Sicherheit als ausreichender Schutz. Mythos zeigt, dass diese Grundannahme nicht mehr uneingeschränkt gilt.
Quelle: Anthropic Red Team Blog, „Mythos Preview" (red.anthropic.com, April 2026)
Project Glasswing: die defensive Antwort — aber für wen?
Parallel zur Modellankündigung hat Anthropic Project Glasswing ins Leben gerufen. Die offiziellen Startpartner sind Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, die Linux Foundation, Microsoft, NVIDIA und Palo Alto Networks.
Zusätzlich haben über 40 weitere Organisationen eingeschränkten Zugang erhalten. Anthropic stellt 100 Millionen US-Dollar in Nutzungsguthaben bereit sowie 4 Millionen US-Dollar in Direktspenden an Open-Source-Sicherheitsorganisationen.
Die Idee: Schwachstellen finden und schließen, bevor Angreifer sie ausnutzen — „offense informs defense". Die Dimension ist beunruhigend: Mythos Preview hat bereits Tausende Zero-Day-Schwachstellen in allen großen Betriebssystemen und Browsern identifiziert. Zero-Day bedeutet: Lücken, die noch nie von jemandem entdeckt wurden.
Jim Zemlin, CEO der Linux Foundation, formuliert es indirekt: Open-Source-Software kann nun von den Maintainern dieser Projekte mit Mythos gescannt werden — aber nur von jenen, die Zugang erhalten haben. Der Rest wartet. Zudem ist die Nutzung mindestens fünfmal teurer als Opus, das bereits das teuerste öffentlich verfügbare Modell am Markt ist.
Quellen: anthropic.com/glasswing (offiziell) · CyberScoop (April 2026)
Preisgestaltung und Verfügbarkeit
Für Teilnehmer von Project Glasswing gelten laut llm-stats.com 25 US-Dollar pro Million Eingabe-Token und 125 US-Dollar pro Million Ausgabe-Token — das Fünffache von Opus 4.6 (5 / 25 US-Dollar). Für eine allgemeine Verfügbarkeit gibt es weder ein offizielles Datum noch bestätigte Preise.
Das Modell ist über die Anthropic API, Amazon Bedrock, Google Vertex AI und Microsoft Foundry zugänglich — jeweils nur im Rahmen der Glasswing-Einladung.
Quellen: llm-stats.com (April 2026) · Anthropic Developer Platform Release Notes
Was das für verschiedene Gruppen bedeutet
Für Entwickler und technische Teams: Mythos ist ohne explizite Einladung heute nicht nutzbar. Wer mit Opus 4.6 arbeitet, hat das beste öffentlich verfügbare Modell. Die Architektur sollte von Beginn an auf Sicherheit ausgelegt sein: Reverse-Proxy-Architekturen, externe Backups, minimale Angriffsflächen. Das sind keine Reaktionen auf Mythos — aber die wirksamsten verfügbaren Maßnahmen.
Die relevante Bedrohung durch KI-gestützte Angriffe kommt kurzfristig nicht von Mythos, sondern von günstigeren, weniger regulierten Modellen, die ähnliche Fähigkeiten in den kommenden Monaten entwickeln werden — oft trainiert auf den stärksten verfügbaren Modellen, vergleichbar mit dem DeepSeek-Moment von 2025.
Für die Gesellschaft — die eigentlich wichtige Frage: KI-gestützte Verteidigung wird teurer und exklusiver. KI-gestützte Angriffe werden billiger und zugänglicher. Dieser Trend ist unabhängig von Mythos bereits im Gange.
Kommunale Verwaltungen, NGOs, Bildungseinrichtungen, KMU, Schulen — sie alle verfügen nicht über die Ressourcen, mit professionellen Security Operations Centers mitzuhalten. Politische Antworten wie der europäische Cyber Solidarity Act adressieren das Problem ansatzweise, sind in der praktischen Umsetzung aber noch weitgehend abstrakt. Regulierung ist schnell gemacht. Konkrete Unterstützung in der Cybersicherheit kostet.
Was offen bleibt
- Wann kommt der öffentliche Release? Kein Datum kommuniziert.
- Wie verhält sich Mythos in realen Unternehmensumgebungen? Benchmarks sind kein Beweis für operative Leistung.
- Wie reagiert die Konkurrenz? Google, Meta und andere Labore arbeiten parallel.
- Ist Project Glasswing ausreichend? Eine kontrollierte Veröffentlichung ist kein hinreichender Schutz gegen Missbrauch.
Fazit und persönliche Einschätzung
Claude Mythos Preview ist nach meiner Einschätzung kein klassisches Marketingereignis — auch wenn solche Ankündigungen natürlich auch Kassen klingeln lassen. Die dokumentierten und geprüften Fähigkeiten stellen einen Qualitätssprung dar, der ernst genommen werden sollte. Ohne Hysterie, aber mit konkreten Konsequenzen für Sicherheitsstrategie und politische Rahmenbedingungen.
Für die meisten Unternehmen und Betreiber ist die unmittelbare Handlungsempfehlung unverändert: Sicherheitsgrundlagen konsequent umsetzen, regelmäßige Sicherheits-Audits durchführen, Angriffsflächen minimieren, Backups extern sichern. Nicht weil Mythos morgen gegen die eigene Infrastruktur eingesetzt wird — sondern weil sich Angriffswerkzeuge mit jedem neuen Modell weiterentwickeln, das veröffentlicht wird.
Ich entwickle derzeit für mich persönlich einen kleinen Sicherheitsberater, der im Interviewformat alle Schwachstellen abfragt und Empfehlungen gibt — natürlich lokal, ohne Daten in die Cloud zu schicken.
Nachtrag, September 2026
Dieser Text ist am 9. April 2026 entstanden, zwei Tage nach der Ankündigung. Seither hat sich die zentrale Frage des Artikels — Zugang nur für zehn Konzerne, was ist mit dem Rest? — teilweise beantwortet.
Am 2. Juni 2026 hat Anthropic Project Glasswing erweitert. Die Zahlen aus der offiziellen Ankündigung:
- Aus rund 50 Startpartnern sind etwa 200 Organisationen geworden, verteilt auf mehr als 15 Länder.
- Die erste Gruppe hat zusammen über 10.000 Schwachstellen hoher oder kritischer Schwere in ihren Codebeständen gefunden.
- Neu ist Claude Security, ein öffentlich verfügbares Produkt, das auf Claude Opus 4.8 aufsetzt und Codebestände prüft.
- Werkzeuge der Mythos-Klasse werden auf Anfrage an vertrauenswürdige Sicherheitsteams ausgegeben.
Der allgemeine Zugang zu Mythos-Fähigkeiten bleibt eingeschränkt, bis belastbare Schutzmechanismen stehen.
Das ist mehr, als ich im April erwartet hätte, und es entschärft den Exklusivitäts-Vorwurf spürbar. Was es nicht entschärft, ist die Grundlinie: Die kommunale Verwaltung mit anderthalb IT-Stellen stellt auch für „auf Anfrage an vertrauenswürdige Sicherheitsteams" keinen Antrag. Die Schere zwischen denen, die sich KI-gestützte Verteidigung leisten können, und allen anderen ist nicht geschlossen — sie ist etwas weniger weit offen.
Quelle: anthropic.com/news/expanding-project-glasswing (2. Juni 2026)